一、需求
使用一个nginx作为统一访问入口,作为代理服务器。(源码编译)
- 使⽤nginx01作为访问⼊⼝,将所有的虚拟主机放到nginx01
- web01上放两个web业务,⼀个user,⼀个api
- web02上放⼀个web业务,www
- www域名需要⽀持https
二、架构图
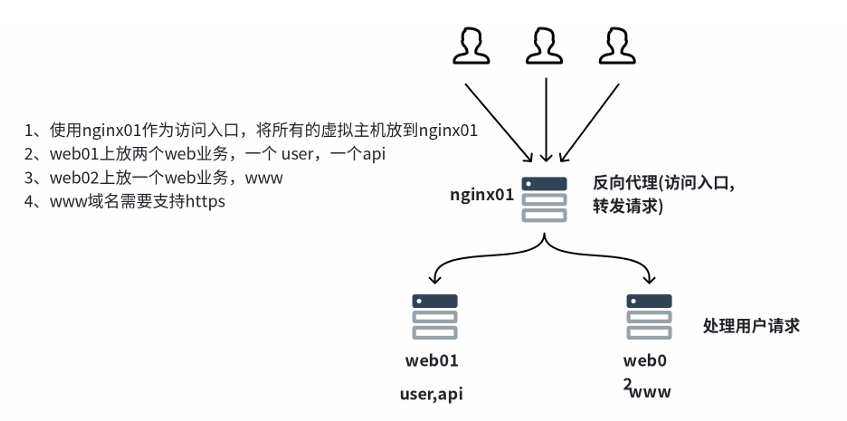
nginx01:192.168.134.130
web01:192.168.134.131
web02:192.168.134.132
三、配置思路
先给nginx01源码编译安装nginx
然后再给web01、02用yum安装
接着配置文件即可
四、具体步骤
准备操作:同步时间、改机器名
#三台机器都写
date
timedatectl set-timezone Asia/Shanghai
ntpdate ntp1.aliyun.com

#在nginx01机器写
hostnamectl set-hostname nginx01
bash

#在web01机器写
hostnamectl set-hostname web01
bash

#在web02机器写
hostnamectl set-hostname web02
bash
步骤一:在nginx01机器源码编译安装nginx
yum -y install pcre pcre-devel gcc gcc-c++ zlib zlib-devel openssl openssl-devel make lrzsz wget curl

tar xf nginx-1.26.3.tar.gz
cd /root/nginx-1.26.3
./configure --prefix=/usr/local/nginx --with-http_ssl_module
make -j$(nproc)
make install

/usr/local/nginx/sbin/nginx
步骤二:在web01、02机器yum安装nginx
yum -y install nginx步骤三:配置nginx01
[root@nginx01 ~]# cd /usr/local/nginx/conf/
[root@nginx01 conf]# egrep -v "#|^$" nginx.conf
[root@nginx01 conf]# cp nginx.conf nginx.conf.bak
[root@nginx01 conf]# egrep -v "#|^$" nginx.conf.bak > nginx.conf
[root@nginx01 conf]# vim nginx.conf

...
worker_processes  1;
events {
    worker_connections  1024;
}
http {
    include       mime.types;
    default_type  application/octet-stream;
    sendfile        on;
    keepalive_timeout  65;
    include /usr/local/nginx/conf/vhosts/*.conf;
#    server {
#        listen       80;
#        server_name  localhost;
#        location / {
#            root   html;
#            index  index.html index.htm;
#        }
#        error_page   500 502 503 504  /50x.html;
#        location = /50x.html {
#            root   html;
#        }
#    }
}

...
[root@nginx01 ~]# mkdir /usr/local/nginx/conf/vhosts
[root@nginx01 ~]# cd /usr/local/nginx/conf/vhosts/
[root@nginx01 vhosts]# touch user.docker123.cn.conf
[root@nginx01 vhosts]# vim user.docker123.cn.conf

...
upstream user {
        server 192.168.134.131:80;
}
server {
        listen       80;
        server_name  user.docker123.cn;
        access_log /usr/local/nginx/logs/user.docker123.cn_access.log;
        error_log /usr/local/nginx/logs/user.docker123.cn_error.log;
        location / {
                proxy_set_header Host $host;
                proxy_set_header X_Real-IP $remote_addr;
                proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
                proxy_set_header X-Forwarded-Proto $scheme;

                proxy_pass http://user;
        }
}
...

[root@nginx01 vhosts]# /usr/local/nginx/sbin/nginx -t
[root@nginx01 vhosts]# /usr/local/nginx/sbin/nginx -s reload
[root@nginx01 vhosts]# cp user.docker123.cn.conf api.docker123.cn.conf
[root@nginx01 vhosts]# vim api.docker123.cn.conf

...
upstream api {
        server 192.168.134.131:80;
}
server {
        listen       80;
        server_name  api.docker123.cn;
        access_log /usr/local/nginx/logs/api.docker123.cn_access.log;
        error_log /usr/local/nginx/logs/api.docker123.cn_error.log;
        location / {
                proxy_set_header Host $host;
                proxy_set_header X_Real-IP $remote_addr;
                proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
                proxy_set_header X-Forwarded-Proto $scheme;

                proxy_pass http://api;
        }
}
...

[root@nginx01 vhosts]# /usr/local/nginx/sbin/nginx -t
[root@nginx01 vhosts]# /usr/local/nginx/sbin/nginx -s reload
[root@nginx01 vhosts]# cp user.docker123.cn.conf www.docker123.cn.conf
[root@nginx01 vhosts]# vim www.docker123.cn.conf

...
upstream www {
        server 192.168.134.132:80;
}
server {
        listen       80;
        server_name  www.docker123.cn;
        access_log /usr/local/nginx/logs/www.docker123.cn_access.log;
        error_log /usr/local/nginx/logs/www.docker123.cn_error.log;
        location / {
                proxy_set_header Host $host;
                proxy_set_header X_Real-IP $remote_addr;
                proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
                proxy_set_header X-Forwarded-Proto $scheme;

                proxy_pass http://www;
        }
}
...
步骤四:在web01中配置
[root@web01 nginx]# cd /etc/nginx/conf.d/
[root@web01 conf.d]# vim user.docker123.cn.conf

...
server {
        listen 80;
        server_name user.docker123.cn;
        index index.html;
        root /data/nginx/user;
        access_log /var/log/nginx/user.docker123.cn_access.log;
        error_log /var/log/nginx/user.docker123.cn_error.log;
}
...

[root@web01 conf.d]# cp user.docker123.cn.conf api.docker123.cn.conf
[root@web01 conf.d]# vim api.docker123.cn.conf

...
server {
        listen 80;
        server_name api.docker123.cn;
        index index.html;
        root /data/nginx/api;
        access_log /var/log/nginx/api.docker123.cn_access.log;
        error_log /var/log/nginx/api.docker123.cn_error.log;
}
...

[root@web01 nginx]# cd /var/log/nginx/
[root@web01 nginx]# ll
[root@web01 nginx]# nginx -t
[root@web01 nginx]# nginx
步骤五:用nginx01测试web01
[root@nginx01 vhosts]# curl 192.168.134.131
[root@nginx01 vhosts]# vim /etc/hosts

#在nginx01的hosts文件中加入两句
...
192.168.134.131 user.docker123.cn
192.168.134.131 api.docker123.cn
...
然后开始测试
[root@nginx01 vhosts]# curl user.docker123.cn
[root@nginx01 vhosts]# curl api.docker123.cn
步骤六:开始配置web02
[root@web02 ~]# cd /etc/nginx/conf.d/
[root@web02 conf.d]# ls
[root@web02 conf.d]# vim www.docker123.cn.conf

...
server {
        listen 80;
        server_name www.docker123.cn;
        index index.html;
        root /data/nginx/www;
        access_log /var/log/nginx/www.docker123.cn_access.log;
        error_log /var/log/nginx/www.docker123.cn_error.log;
}

...

[root@web02 conf.d]# mkdir -p /data/nginx/www
[root@web02 conf.d]# cd /data/nginx/www/
[root@web02 www]# echo "www" > index.html
[root@web02 www]# nginx
步骤七:在nginx01中加上ssl
[root@nginx01 ~]# cd /usr/local/nginx
[root@nginx01 nginx]# mkdir ssl
[root@nginx01 nginx]# cd ssl

#上传SSL证书
[root@nginx01 ssl]# rz

[root@nginx01 ssl]# ll
#解压证书压缩包
[root@nginx01 ssl]# unzip 28613728_www.docker123.cn_nginx.zip
[root@nginx01 ssl]# ll
[root@nginx01 ssl]# cd /usr/local/nginx/conf/vhosts/
[root@nginx01 vhosts]# vim www.docker123.cn.conf

#对比修改里面的文件(在最后加上那一大段)
...
upstream www {
        server 192.168.134.132:80;
}
server {
        listen       80;
        server_name  www.docker123.cn;
        access_log /usr/local/nginx/logs/www.docker123.cn_access.log;
        error_log /usr/local/nginx/logs/www.docker123.cn_error.log;
        location / {
                proxy_set_header Host $host;
                proxy_set_header X-Real-IP $remote_addr;
                proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
                proxy_set_header X-Forwarded-Proto $scheme;

                proxy_pass http://www;
        }
server {
    #SSL 默认访问端口号为 443
    listen 443 ssl;
    #请填写绑定证书的域名
    server_name www.docker123.cn;  #注意填写自己的域名
    #请填写证书文件的相对路径或绝对路径
    ssl_certificate /usr/local/nginx/ssl/www.docker123.cn.pem;
    #请填写私钥文件的相对路径或绝对路径
    ssl_certificate_key /usr/local/nginx/ssl/www.docker123.cn.key;
    ssl_session_timeout 5m;
    #请按照以下协议配置
    ssl_protocols TLSv1.2 TLSv1.3;
    #请按照以下套件配置,配置加密套件,写法遵循 openssl 标准。
    ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:HIGH:!aNULL:!MD5:!RC4:!DHE;
    ssl_prefer_server_ciphers on;
    location / {
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_pass http://www;
    }
}
...

[root@nginx01 vhosts]# /usr/local/nginx/sbin/nginx -s reload
步骤八:nginx01配置hosts测试
[root@nginx01 vhosts]# cat /etc/hosts
127.0.0.1   localhost localhost.localdomain localhost4 localhost4.localdomain4
::1         localhost localhost.localdomain localhost6 localhost6.localdomain6

192.168.134.131 user.docker123.cn
192.168.134.131 api.docker123.cn
192.168.134.132 www.docker123.cn
curl api.docker123.cn
curl user.docker123.cn
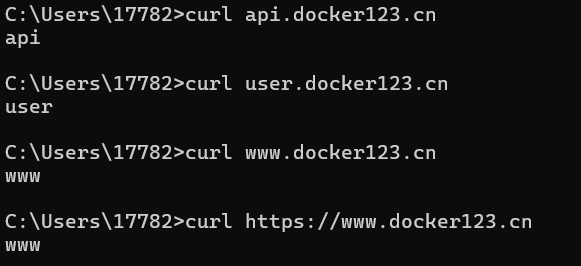
curl www.docker123.cn步骤九:物理机测试
五、排错思路
Telnet 测试主机端⼝是否可以通信
Ping 测试域名解析的ip地址
Curl 可以模拟web浏览器测试web服务,访问内容
Nslookup dig测试解析