1、什么是⾼可⽤
通过冗余设计和⾃动切换机制,让⽹络在设备/链路故障时保障业务不中断。
2、⾼可⽤层⾯
| 层面 | 手段 | 说明 |
| 链路级 | Eth-Trunk、双上⾏ | ⼀条断了⾛另⼀条 |
| 网关级 | VRRP | 虚拟⽹关,主备切换 |
3、链路聚合(Eth-Trunk)
1、什么叫链路聚合
把多条物理链路捆绑成一条逻辑链路,带宽叠加,冗余备份。
2、链路聚合的作⽤
- 链路聚合可以将多条物理链路的带宽叠加起来,从⽽提供更⾼的带宽。例如,将两条1Gbps的物
理链路聚合在⼀起,可以提供2Gbps的带宽。 - 增强⽹络冗余性
- 如果⼀条或多条物理链路出现故障,链路聚合可以将流量⾃动切换到其他正常的链路上,从⽽保证
⽹络的正常运⾏。
3、配置链路聚合
架构图:

配置思路:将多个物理接⼝加⼊到同⼀个逻辑(虚拟接⼝)
1. 两个交换机先创建vlan
[sw1]vlan 10
[sw1-vlan10]quit
[sw1]vlan 20
[sw1-vlan20]quit
[sw2]vlan 10
[sw2-vlan10]quit
[sw2]vlan 20
[sw2-vlan20]quit2. 下联接⼝创建对应的vlan
[sw1-GigabitEthernet0/0/2]port link-type access
[sw1-GigabitEthernet0/0/2]port default vlan 10
[sw1-GigabitEthernet0/0/3]port link-type access
[sw1-GigabitEthernet0/0/3]port default vlan 20
[sw2-GigabitEthernet0/0/2]port link-type access
[sw2-GigabitEthernet0/0/2]port default vlan 10
[sw2-GigabitEthernet0/0/3]port link-type access
[sw2-GigabitEthernet0/0/3]port default vlan 203. 创建捆绑1⼝
[sw1]eth-trunk 1
[sw1]quit
[sw2]eth-trunk 1
[sw2]quit
4. 将对应的端⼝加⼊到捆绑⼝
[sw1]int g 0/0/1
[sw1-GigabitEthernet0/0/1]eth-trunk 1
[sw1]int g 0/0/4
[sw1-GigabitEthernet0/0/1]eth-trunk 1
[sw2]int g 0/0/1
[sw2-GigabitEthernet0/0/1]eth-trunk 1
[sw2]int g 0/0/4
[sw2-GigabitEthernet0/0/1]eth-trunk 1
5. 将捆绑1⼝配置trunk与所有的vlan允许通过
[sw1-Eth-Trunk1]port link-type trunk
[sw1-Eth-Trunk1]port trunk allow-pass vlan all
[sw2-Eth-Trunk1]port link-type trunk
[sw2-Eth-Trunk1]port trunk allow-pass vlan all
4、VRRP(虚拟路由冗余协议)
作⽤:多台路由器虚拟成⼀个虚拟IP作⽹关,主设备故障时备设备⾃动接管。
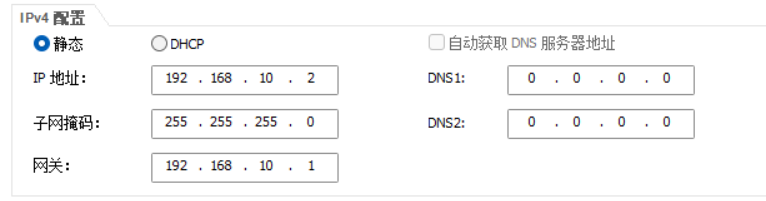
1. pc机器配置ip地址及⽹关,重点在于⽹关
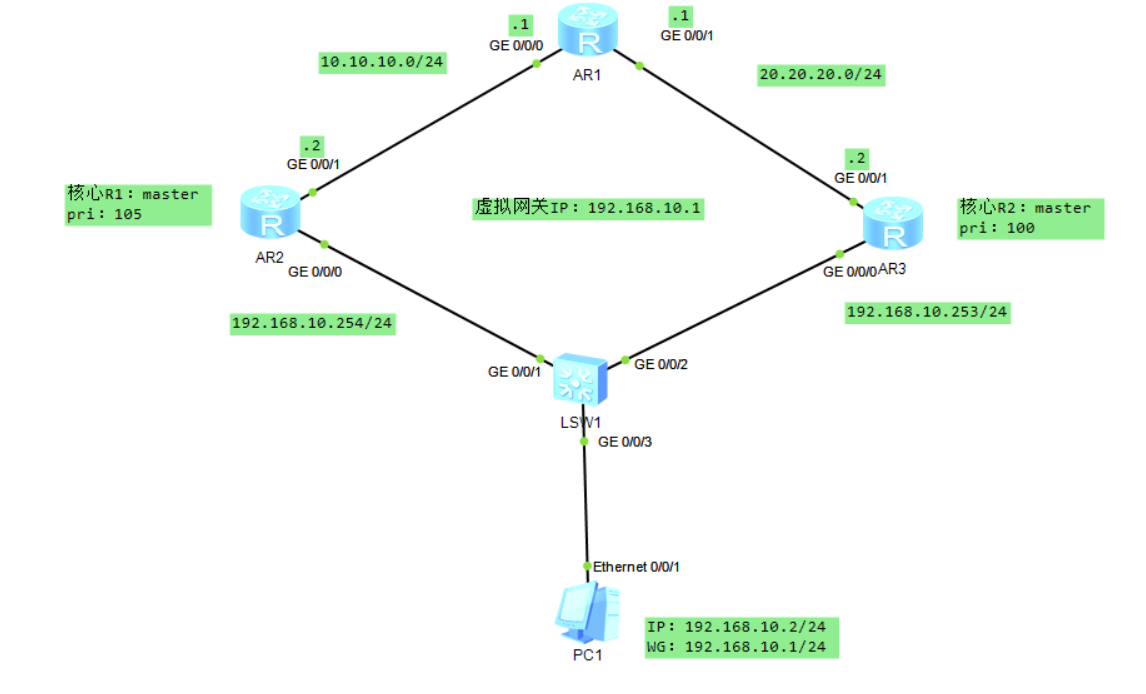
2. 两个路由器AR2和AR3上联接⼝和下联接⼝配置ip地址
[hx-r01]int g0/0/0
[hx-r01-GigabitEthernet0/0/0]ip address 192.168.10.254 255.255.255.0
[hx-r01]int g0/0/1
[hx-r01-GigabitEthernet0/0/1]ip address 10.10.10.2 255.255.255.0
[hx-r02]int g0/0/0
[hx-r02-GigabitEthernet0/0/0]ip address 192.168.10.253 255.255.255.0
[hx-r02]int g0/0/1
[hx-r02-GigabitEthernet0/0/1]ip address 20.20.20.2 255.255.255.03. AR1路由器下联接⼝配置ip地址
[r1]int g 0/0/0
[r1-GigabitEthernet0/0/0]ip address 10.10.10.1 255.255.255.0
[r1]int g 0/0/1
[r1-GigabitEthernet0/0/1]ip address 20.20.20.1 255.255.255.0
4. 在AR2的下联接⼝配置vrrp策略及虚拟ip为192.168.10.1,优先级为105
[hx-r01]int g0/0/0
[hx-r01-GigabitEthernet0/0/0]vrrp vrid 1 virtual-ip 192.168.10.1
[hx-r01-GigabitEthernet0/0/0]vrrp vrid 1 priority 105                                 #优先级为105
[hx-r01-GigabitEthernet0/0/0]vrrp vrid 1 preempt-mode timer delay 50                  #端口正常后50秒抢占
[hx-r01-GigabitEthernet0/0/0]vrrp vrid 1 track interface GigabitEthernet0/0/1         #追踪g0/0/1口状态是否可用
5. 在AR3的下联接⼝配置vrrp策略及虚拟ip为192.168.10.1,优先级为100
[hx-r02]int g 0/0/0
[hx-r02-GigabitEthernet0/0/0]vrrp vrid 1 virtual-ip 192.168.10.1
[hx-r02-GigabitEthernet0/0/0]vrrp vrid 1 priority 100                              #优先级默认为100,查询有可能会不显示
6. 如果想让PC机器访问到AR1,AR1需要配置回包路由
[r1]ip route-static 192.168.10.0 255.255.255.0 10.10.10.2
[r1]ip route-static 192.168.10.0 255.255.255.0 20.20.20.2 preference 70               #preference(路由优先级),70 是具体数值,默认为60。
查看状态
[hx-r01]dis vrrp brief
[hx-r02]dis vrrp brief
关闭端口
[hx-r01]int g0/0/1
[hx-r01-GigabitEthernet0/0/1]shutdown             #关闭端口
[hx-r01-GigabitEthernet0/0/1]undo shutdown        #取消关闭端口