
⽹络策略:ACL
1、什么是ACl
ACL:访问控制列表(AccessControlLists)
- 通过规则匹配流量,决定放⾏或拒绝。
- 结合其他协议⽤来匹配范围
2、ACl的分类
| 类型 | 编号 | 匹配内容 |
| 基本ACL | 2000-2999 | 源IP |
| 高级ACL | 3000-3999 | 源/目的IP、端口、协议 |
| 二层ACL | 4000-4999 | MAC |
| 用户ACL | 6000-6999 | 用户 |
3、基本ACl配置
acl 2000
   rule 5 permit source 192.168.1.0 0.0.0.255
   rule 10 deny source any

interface g0/0/1
   traffic-filter inbound acl 2000
ACL应⽤⽅向:
| 方向 | 说明 |
| inbound | 进⼊接⼝的流量 |
| outbound | 离开接⼝的流量 |
4、⾼级ACl配置
acl 3000
   rule 5 permit tcp source 192.168.1.0 0.0.0.255 destination 192.168.2.10 0
destination-port eq 80
   rule 10 deny ip source any destination any

interface g0/0/0
   traffic-filter inbound acl 3000
5、ACL案例
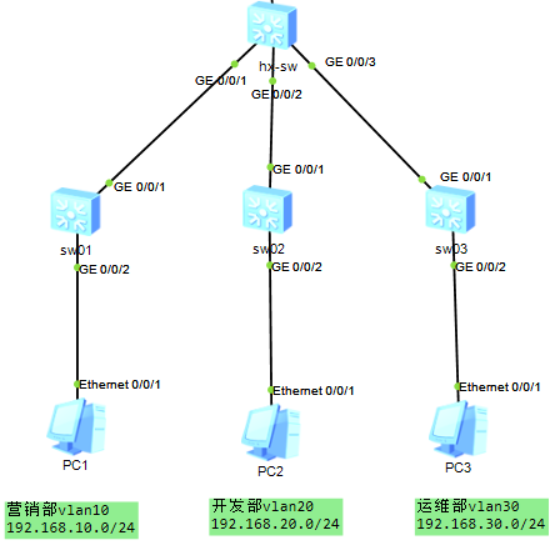
需求:仅仅允许开发部⻔访问,不允许其他部⻔访问运维部⽹络,
架构图:
配置思路:
先完成⽹络互通
<sw01>sys
[sw01]sysname sw01
[sw01]undo info-center enable
[sw01]vlan batch 10 20 30
[sw01]int g0/0/2
[sw01-GigabitEthernet0/0/2]port link-type access
[sw01-GigabitEthernet0/0/2]port default vlan 10
[sw01]int g0/0/1
[sw01-GigabitEthernet0/0/1]port link-type trunk
[sw01-GigabitEthernet0/0/1]port trunk allow-pass vlan all
<sw02>sys
[sw02]sysname sw02
[sw02]undo info-center enable
[sw02]vlan batch 10 20 30
[sw02]int g0/0/2
[sw02-GigabitEthernet0/0/2]port link-type access
[sw02-GigabitEthernet0/0/2]port default vlan 20
[sw02]int g0/0/1
[sw02-GigabitEthernet0/0/1]port link-type trunk
[sw02-GigabitEthernet0/0/1]port trunk allow-pass vlan all<sw03>sys
[sw03]sysname sw03
[sw03]undo info-center enable
[sw03]vlan batch 10 20 30
[sw03]int g0/0/2
[sw03-GigabitEthernet0/0/2]port link-type access
[sw03-GigabitEthernet0/0/2]port default vlan 30
[sw03]int g0/0/1
[sw03-GigabitEthernet0/0/1]port link-type trunk
[sw03-GigabitEthernet0/0/1]port trunk allow-pass vlan all<hx-sw>sys
[hx-sw]undo info-center enable
[hx-sw]sysname hx-sw
[hx-sw]vlan batch 10 20 30 100
[hx-sw]dhcp enable
[hx-sw]int vlan 10
[hx-sw-Vlanif10]ip address 192.168.10.1 255.255.255.0
[hx-sw-Vlanif10]dhcp select interface
[hx-sw-Vlanif10]quit
[hx-sw]int vlan 20
[hx-sw-Vlanif20]ip address 192.168.20.1 255.255.255.0
[hx-sw-Vlanif20]dhcp select interface
[hx-sw-Vlanif20]quit
[hx-sw]int vlan 30
[hx-sw-Vlanif30]ip address 192.168.30.1 255.255.255.0
[hx-sw-Vlanif30]dhcp select interface
[hx-sw-Vlanif30]quit
[hx-sw]int vlan 100
[hx-sw-Vlanif100]ip address 100.100.100.2 255.255.255.0
[hx-sw-Vlanif100]dhcp select interface
[hx-sw-Vlanif100]quit
[hx-sw]int g0/0/1
[hx-sw-GigabitEthernet0/0/1]port link-type trunk
[hx-sw-GigabitEthernet0/0/1]port trunk allow-pass vlan all
[hx-sw-GigabitEthernet0/0/1]quit
[hx-sw]int g0/0/2
[hx-sw-GigabitEthernet0/0/2]port link-type trunk
[hx-sw-GigabitEthernet0/0/2]port trunk allow-pass vlan all
[hx-sw-GigabitEthernet0/0/2]quit
[hx-sw]int g0/0/3
[hx-sw-GigabitEthernet0/0/3]port link-type trunk
[hx-sw-GigabitEthernet0/0/3]port trunk allow-pass vlan all
[hx-sw-GigabitEthernet0/0/3]quit
[hx-sw]int g0/0/6
[hx-sw-GigabitEthernet0/0/6]port link-type access
[hx-sw-GigabitEthernet0/0/6]port default vlan 100在核⼼(三层)交换机配置
[hx-sw]acl name deny-vlan10-20
[hx-sw-acl-adv-deny-vlan10-20]rule deny ip source 192.168.10.0 0.0.0.255
[hx-sw-acl-adv-deny-vlan10-20] rule deny ip source 192.168.20.0 0.0.0.255
[hx-sw-acl-adv-deny-vlan10-20]quit
在核⼼层交换机g0/0/3⼝绑定策略
[hx-sw]int g0/0/3
[hx-sw-GigabitEthernet0/0/3]traffic-filter outbound acl name deny-vlan10-20
NAT地址转换
1、什么是NAT
IPV4公⽹地址是有数量限制的,⼤约在43亿+,如果把每个⽹络设备都分配⼀个公⽹地址,那么IPV4数量⼀定会耗尽。所以,出现了NAT技术,可以在内⽹中使⽤私有地址,可以在边界设备配置nat,将想要出外⽹的设备转为公⽹地址,在对外通信。
2、NAT类型
根据应⽤场景不同,nat主要分为两种类型:
- SNAT: 源地址转换,将私⽹地址转为公⽹地址,对外通信。
- DNAT:⽬标地址转换
3、综合实战:⼩型⽹络架构
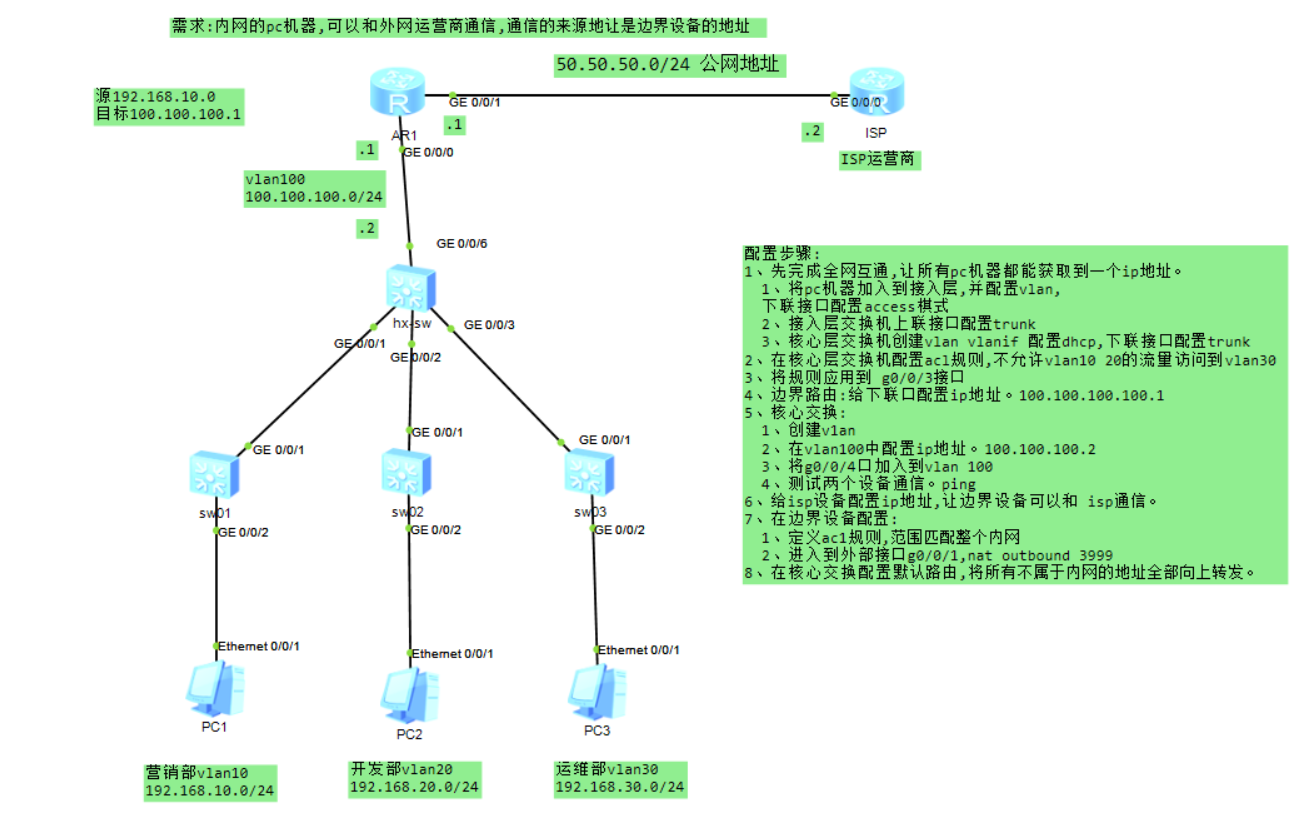
1、⽬标
搭建⼀个完整的"⼩型企业⽹",综合运⽤VLAN、路由、ACL、NAT、⾼可⽤。
最终可以实现私⽹snat访问到公⽹。
验证:在运营商⽹络抓包,在内⽹中访问运营商⽹络,⽆论是哪个pc机器访问50.50.50.2,最终都转为50.50.50.1 的地址来访问。
2、架构
3、配置思路
先完成⽹络互通
<sw01>sys
[sw01]sysname sw01
[sw01]undo info-center enable
[sw01]vlan batch 10 20 30
[sw01]int g0/0/2
[sw01-GigabitEthernet0/0/2]port link-type access
[sw01-GigabitEthernet0/0/2]port default vlan 10
[sw01]int g0/0/1
[sw01-GigabitEthernet0/0/1]port link-type trunk
[sw01-GigabitEthernet0/0/1]port trunk allow-pass vlan all
<sw02>sys
[sw02]sysname sw02
[sw02]undo info-center enable
[sw02]vlan batch 10 20 30
[sw02]int g0/0/2
[sw02-GigabitEthernet0/0/2]port link-type access
[sw02-GigabitEthernet0/0/2]port default vlan 20
[sw02]int g0/0/1
[sw02-GigabitEthernet0/0/1]port link-type trunk
[sw02-GigabitEthernet0/0/1]port trunk allow-pass vlan all<sw03>sys
[sw03]sysname sw03
[sw03]undo info-center enable
[sw03]vlan batch 10 20 30
[sw03]int g0/0/2
[sw03-GigabitEthernet0/0/2]port link-type access
[sw03-GigabitEthernet0/0/2]port default vlan 30
[sw03]int g0/0/1
[sw03-GigabitEthernet0/0/1]port link-type trunk
[sw03-GigabitEthernet0/0/1]port trunk allow-pass vlan all<hx-sw>sys
[hx-sw]undo info-center enable
[hx-sw]sysname hx-sw
[hx-sw]vlan batch 10 20 30 100
[hx-sw]dhcp enable
[hx-sw]int vlan 10
[hx-sw-Vlanif10]ip address 192.168.10.1 255.255.255.0
[hx-sw-Vlanif10]dhcp select interface
[hx-sw-Vlanif10]quit
[hx-sw]int vlan 20
[hx-sw-Vlanif20]ip address 192.168.20.1 255.255.255.0
[hx-sw-Vlanif20]dhcp select interface
[hx-sw-Vlanif20]quit
[hx-sw]int vlan 30
[hx-sw-Vlanif30]ip address 192.168.30.1 255.255.255.0
[hx-sw-Vlanif30]dhcp select interface
[hx-sw-Vlanif30]quit
[hx-sw]int vlan 100
[hx-sw-Vlanif100]ip address 100.100.100.2 255.255.255.0
[hx-sw-Vlanif100]dhcp select interface
[hx-sw-Vlanif100]quit
[hx-sw]int g0/0/1
[hx-sw-GigabitEthernet0/0/1]port link-type trunk
[hx-sw-GigabitEthernet0/0/1]port trunk allow-pass vlan all
[hx-sw-GigabitEthernet0/0/1]quit
[hx-sw]int g0/0/2
[hx-sw-GigabitEthernet0/0/2]port link-type trunk
[hx-sw-GigabitEthernet0/0/2]port trunk allow-pass vlan all
[hx-sw-GigabitEthernet0/0/2]quit
[hx-sw]int g0/0/3
[hx-sw-GigabitEthernet0/0/3]port link-type trunk
[hx-sw-GigabitEthernet0/0/3]port trunk allow-pass vlan all
[hx-sw-GigabitEthernet0/0/3]quit
[hx-sw]int g0/0/6
[hx-sw-GigabitEthernet0/0/6]port link-type access
[hx-sw-GigabitEthernet0/0/6]port default vlan 100<r1>sys
[r1]undo info-center enable
[r1]sys r1
[r1]int g0/0/1
[r1-GigabitEthernet0/0/1]ip address 50.50.50.1 24
[r1-GigabitEthernet0/0/1]q
[r1]int g0/0/0
[r1-GigabitEthernet0/0/0]ip address 100.100.100.1 24
[r1-GigabitEthernet0/0/0]q[ISP]int g0/0/0
[ISP-GigabitEthernet0/0/0]ip address 50.50.50.2 255.255.255.0 边界路由与内⽹互通
[r1]ip route-static 192.168.0.0 16 100.100.100.2
边界路由配置acl规则并应⽤到外⽹接⼝
以下两种方法任选一种即可
配置acl规则方法一、
[r1]acl name neiwang
[r1-acl-adv-neiwang]rule permit ip source 192.168.0.0 0.0.255.255
配置acl规则方法二、
[r1]acl number  3999
[r1-acl-adv-3999]rule permit ip source 192.168.0.0 0.0.255.255
应用nat转换到外网接口
[r1-acl-adv-neiwang]int g0/0/1
[r1-GigabitEthernet0/0/1]nat outbound 3999          #应用nat转换
三层核心交换机配置默认路由
[hx-sw]ip route-static 0.0.0.0 0 100.100.100.1